Новые правила борьбы с киберпреступностью, входящие в третий пакет инициатив «Антифрод 3.0», могут спровоцировать серьезные сбои в работе крупнейших российских компаний и даже поставить под угрозу безопасность полетов. О рисках, связанных с ужесточением контроля над рассылками, блокировкой номеров и регистрацией на сайтах, заявили представители деловых кругов в ходе обсуждения законопроекта на портале regulation.gov.ru.
В дискуссии приняли участие более 150 экспертов, включая специалистов из «МегаФона», «Аэрофлота», «Мосэнергосбыта», Ассоциации больших данных (АБД), Ассоциации компаний интернет-торговли (АКИТ) и Ассоциации эксплуатантов воздушного транспорта (АЭВТ).
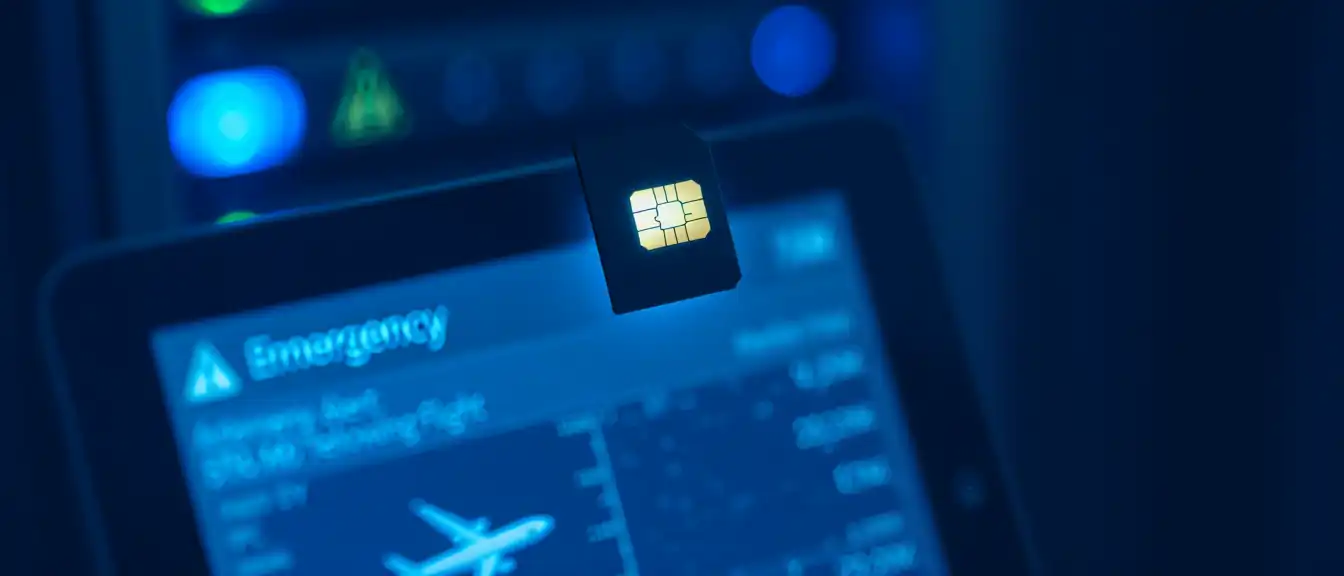
Центральным объектом критики стала норма, позволяющая операторам блокировать не только конкретный номер, замеченный в мошенничестве, но и весь пакет сим-карт, закрепленных за одним абонентом. Ассоциация эксплуатантов воздушного транспорта (АЭВТ) подчеркнула, что это создает прямую угрозу операционной деятельности авиаперевозчиков. В самолетах активно используются планшеты пилотов, оснащенные мобильным оборудованием для получения полетных данных. Если один из корпоративных номеров будет признан подозрительным, авиакомпания рискует лишиться доступа ко всем сим-картам, что может привести к остановке рейсов и срыву обязательств по перевозке пассажиров и грузов.
Ассоциация больших данных (АБД) также выразила опасения, что ошибки в работе антифрод-систем («ложноположительные срабатывания») могут привести к массовому отключению легитимных корпоративных номеров.
Полагаем, что сигнал по одному корпоративному номеру не должен приводить к отключению всего парка номеров организации, — настаивают эксперты.
В «Мосэнергосбыте» дополнительно указали на техническую несовершенность механизма: злоумышленники часто используют подмену идентификатора, из-за чего добросовестный пользователь может получить звонок, отображающийся как номер мошенника. Кроме того, в проекте отсутствует процедура быстрого восстановления связи для тех, чья невиновность была доказана.
Новые правила также затрагивают сферу агрегаторов рассылок. Компании «Медиа технолоджи», «Смарт Телеком», «Инфосвязь» и другие выступают против идеи передачи права на рассылки исключительно операторам связи. По мнению «Смарт Телеком», это разрушит конкуренцию: заказчикам придется заключать прямые договоры с каждым оператором, что вместо упрощения процесса создаст огромную бюрократическую нагрузку.
Ассоциация компаний интернет-торговли (АКИТ) предупреждает, что исключение посредников-агрегаторов может привести к задержкам в доставке важных сервисных сообщений, например, кодов подтверждения заказов. Вместо запрета на работу агрегаторов, представители рынка предлагают создать реестр проверенных игроков, которые будут обязаны идентифицимуровать клиентов и передавать данные в ГИС «Антифрод».
Законопроект накладывает на владельцев сайтов (в том числе иностранных) обязанность проводить авторизацию пользователей только через номер телефона. Ассоциация туристических агрегаторов (АТАГ) считает, что для компаний, уже выполнивших требования по «приземлению», это не усилит защиту, а лишь снизит качество идентификации. ААТАГ предлагает разрешить использование привычных методов: Единой системы идентификации и авторизации (ЕСИА), Единой биометрической системы (ЕБС) и российских сервисов авторизации.
Еще один серьезный риск — обязанность хранить данные о регистрациях в течение трех лет. Эксперты АБД отмечают, что расходы на хранение и защиту такого массива информации будут несоразмерны реальной пользе для расследований. При этом для организаторов распространения информации (ОРИ) подобные требования уже действуют, и АКИТ призывает избежать дублирования функций, предложив сократить срок хранения до одного года.
Запуск единой платформы управления согласиями на обработку персональных данных на базе портала Госуслуг также вызвал скепсис. АБД указывает, что нагрузка по подключению к ЕСИА непосильна для малого бизнеса, а «Мосэнергосбыт» отмечает необходимость полной перестройки бизнес-процессов и закупки дорогостоящего оборудования.
Более того, эксперты опасаются, что обязательная идентификация через ЕСИА для получения любого согласия сделает электронные услуги крайне неудобными и заставит пользователей отказываться от регистрации. Существует и угроза безопасности: концентрация всех согласий в одной системе позволит преступникам составлять детальные профили граждан для проведения атак социальной инженерии в случае взлома учетных записей.
В Минцифры подчеркивают, что проект «Антифрод 3.0» всё еще находится на стадии общественного обсуждения. В ведомстве заявили, что все поступившие замечания будут изучены и проработаны совместно с профильными госорганами, однако окончательный вид документа пока остается неопределенным.